現状の脅威
「脆弱性診断後は安全」は
危険な思い込みです
世界中で毎日新たな脆弱性が発見・報告されています。
一度診断を受けても、その後のソフトウェアに次々と穴が生まれます。
脆弱性情報 収集照合報告対処サービス
日々、新たに発見される 脆弱性情報 収集照合報告対処サービス
脆弱性診断を受けた、その後は本当に安全ですか?
OSやミドルウェアには毎日新たな脆弱性が発見されています。
インフォネットが継続的な情報収集・照合・優先度付け・報告・対処を丸ごと代行します。
「脆弱性診断後は安全」は
危険な思い込みです
世界中で毎日新たな脆弱性が発見・報告されています。
一度診断を受けても、その後のソフトウェアに次々と穴が生まれます。

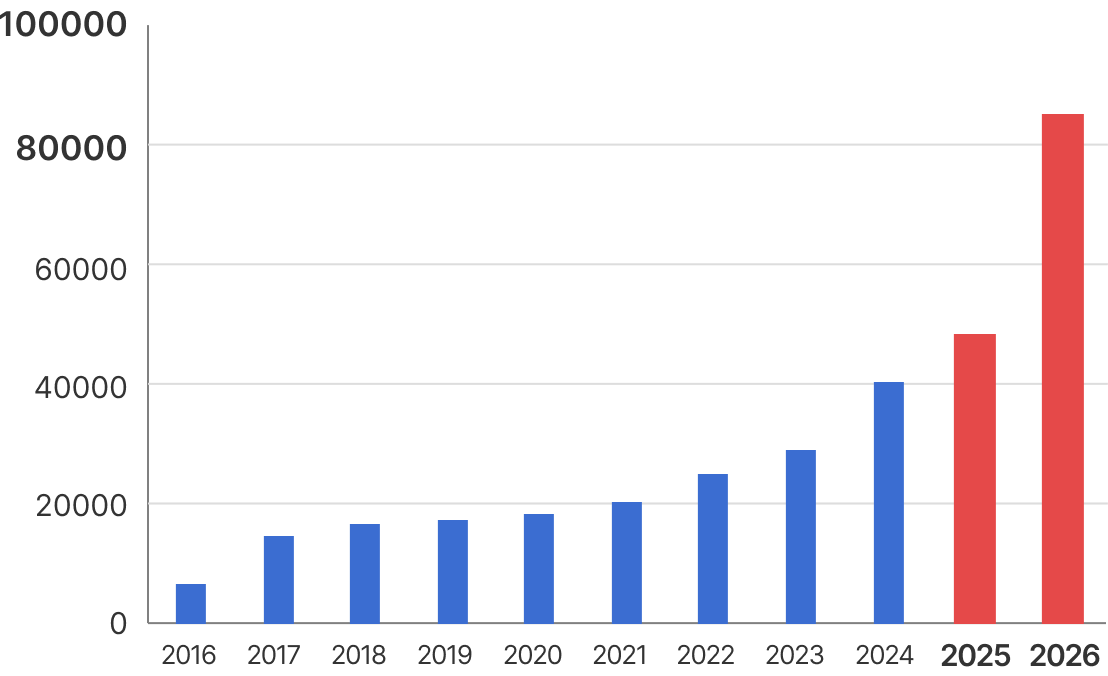
2025
新規脆弱性
48,448件
平均報告数
1日133件
対応OS・
アプリ数
900種以上
脆弱性の対象

OS
(Linux / Windows 他)

Webサーバー
(Apache / Nginx 他)

DB
(MySQL / PostgreSQL 他)

プログラミング言語・
CMS
(PHP / WordPress 他)
セキュリティ被害の
多くの要因は、
ソフトウェアに内在する
脆弱性によるものです
第4位の「システムの脆弱性を悪用した攻撃」 をはじめ、上位のランサムウェア被害 やサプライチェーン攻撃 も、
その多くはソフトウェアの脆弱性を放置したことが原因で発生しています。
情報セキュリティ10大脅威 2026
| 順位 | 「組織」向け脅威 | 初選出年 | 10大脅威での取り扱い (2016年以降) |
|---|---|---|---|
| 1 | ランサム攻撃による被害 | 2016年 | 11年連続11回目 |
| 2 | サプライチェーンや委託先を狙った攻撃 | 2019年 | 8年連続8回目 |
| 3 | AIの利用をめぐるサイバーリスク | 2026年 | 初選出 |
| 4 | システムの脆弱性を悪用した攻撃 | 2016年 | 6年連続9回目 |
| 5 | 機密情報を狙った標的型攻撃 | 2016年 | 11年連続11回目 |
| 6 | 地政学的リスクに起因するサイバー攻撃(情報戦を含む) | 2025年 | 2年連続2回目 |
| 7 | 内部不正による情報漏えい等 | 2016年 | 11年連続11回目 |
| 8 | リモートワーク等の環境や仕組みを狙った攻撃 | 2021年 | 6年連続6回目 |
| 9 | DDoS攻撃(分散型サービス妨害攻撃) | 2016年 | 2年連続7回目 |
| 10 | ビジネスメール詐欺 | 2018年 | 9年連続9回目 |
参照:独立行政法人情報処理推進機構
https://www.ipa.go.jp/security/10threats/10threats2026.html
こんなお悩み
ありませんか?
なぜ「脆弱性診断」だけでは
不十分なのか?
一般的な「脆弱性診断」は、実施した“その時点”でのシステムの安全性を確認する重要な検査です。しかし、世界では毎日数十件もの新たな脆弱性が報告されており、診断の翌日には新しい抜け穴が生まれる可能性があります。 インフォネットのサービスは、診断後のシステムを365日守り続ける「継続的なセキュリティ対策」です。
| 比較項目 | 従来の「脆弱性診断」 | 当社の「脆弱性情報収集・報告・対処」 |
|---|---|---|
| 実施のタイミング | 単発(スポット)※年1〜2回程度 | 365日 継続的※日々自動で情報収集・照合 |
| 主な目的 | 実施した「その時点」でのシステムの総合的な安全性確認 | 日々生まれる「新たな脅威」の早期発見と迅速な対処 |
| 調査の対象 | Webアプリケーションの作り(コード)やプラットフォーム全体の網羅的な検査 | OS・ミドルウェア・プログラミング言語・CMSなど導入済みソフトウェアに新たに発見された脆弱性 |
| 発見後のアクション | 診断レポートの提出(実際の修正・パッチ適用は自社対応) | 危険度に応じた即時報告と、専門エンジニアによるパッチ適用等の対処(代行) |
| 担当者の負担 | 診断結果を読み解き、自力で対応策を検討する工数が発生 | 収集から対処まで丸投げできるため、負担は少ない |
インフォネットが
脆弱性管理を まるごと代行
収集・チェック・報告・対処まで一気通貫。担当者様の監視・収集工数を大幅に削減し、継続的なセキュリティ対策を実現します。
STEP 1
脆弱性情報の収集
アプリケーションベンダーからリリースされる信用できるセキュリティ情報およびCVE情報やJVN、JPCERT / CC。US-CERTも情報確度を向上させるために情報源としている専用ツールで網羅的に収集。国内最大級900種類以上のOS/アプリに対応。人力目視では追いきれない情報を確実にキャッチします。
STEP 2
該当性チェック・ご報告
お客様のサーバー環境に照らし合わせて該当する脆弱性を特定。CVSSスコアでリスク評価し、ご連絡。毎月定期レポートも提出します。
STEP 3
対処(オプション対応)
該当した脆弱性への対策(パッチ適用など)のご提案・お見積りをいたします。合意をいただいた後、インフォネットのエンジニアが実際の対処作業まで一貫して代行します。
 通常の運用サイクル
STEP 1
365日の自動監視 & 毎月の定期報告
お客様のサーバー環境を毎日自動でチェック。毎月1回、各種ソフトウェアの該当状況をまとめた「運用レポート」を提出し、定例会にて現状をご報告します 。
STEP 2
該当性チェック・ご報告
該当した脆弱性への対策(パッチ適用など)のご提案とお見積りを提示します 。ご合意いただいた後、インフォネットのエンジニアが作業を代行します 。
 緊急時のスピード対応
危険度の高い脆弱性が
発見された場合
定期報告のタイミングを待つことなく、危険度(CVSSスコアなど)に応じて、速やかにメールまたはお電話にてアラートをご連絡します。
自社の脆弱性状況を毎月受け取れるので安心
お客様のCMSサーバーやWebサーバーで使われている、各種ソフトウェアの脆弱性の該当状況について、
毎月1回運用レポートとして提出し、定例会でご報告いたします。
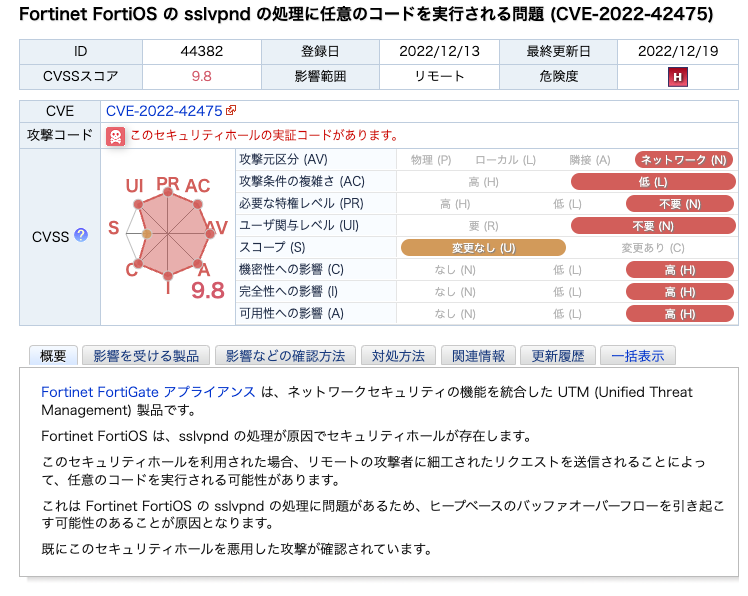
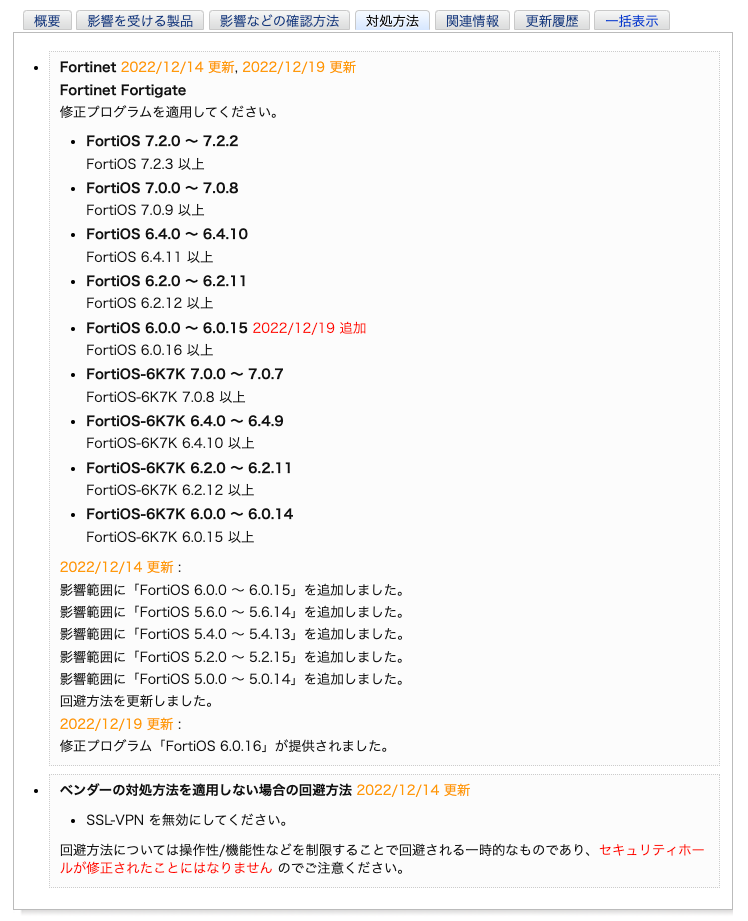
脆弱性情報の提供実績No.1※のツールを使用
セキュリティパートナー企業が開発した専用のツールを活用。
国内最⼤級の900種類以上のOS/アプリケーションに関するセキュリティ情報を取得しています。
日々、新たに発見される 脆弱性情報 収集照合報告対処サービス
インフォネットが
選ばれる3つの強み
POINT 1

専用ツールで網羅性を確保
脆弱性情報提供実績No.1の専用ツールを活用。人力目視では漏れが生じる情報収集を確実に実施します。
POINT 2

報告だけで終わらない
発見・報告から対処作業まで一貫して依頼可能。Web制作会社ならではの技術力で解決まで伴走します。
POINT 3

豊富な運用実績
数年にわたる脆弱性情報収集・管理の運用実績。継続的なサポート体制で長期的な安心を提供します。
明確な料金体系
初回導入費(初年度のみ)
月額運用費
対象サーバ台数による
Q 脆弱性情報収集サービスとは何ですか?
日々世界中で新たに発見されるOSやミドルウェアの脆弱性(システムの欠陥)情報を、専用ツールを用いてお客様のサーバー環境に照らし合わせ、継続的に収集・監視するサービスです。
Q 脆弱性診断とは何が違うのですか?
「脆弱性診断」は、実施した“その時点”でのシステムの安全性を確認する単発(スポット)の検査です。一方、本サービスは「診断が終わった翌日以降も毎日生まれ続ける新たな脆弱性」に対して、専用ツールで365日継続的に監視・対応を行う【持続的なセキュリティ対策】である点が最大の強みです。
Q どのようなサーバーに対応していますか?
国内最大級となる900種類以上のOSやアプリケーションに対応しています。LinuxやWindowsなどの主要OSをはじめ、Webサーバー(Apache、Nginx等)、データベース(MySQL、PostgreSQL等)、プログラミング言語・CMS(WordPress等)まで、お客様の環境を幅広く網羅して監視します。
Q 月額費用はいくらですか?
初回導入費が20万円〜(税別)、月額運用費が6万円〜(税別)となります。 ※本サービスは、Webサイト運用やサーバー死活監視、プログラム保守などを含めた「インフォネットでのWebサイト運用保守」をご契約いただいているお客様向けのオプションサービスとなります(保守費用別途 / 年間契約)。まずはお気軽にお見積りをご相談ください。
Q 対処まで依頼できますか?
はい、可能です。本サービスは「危険をお知らせして終わり」ではありません。脆弱性を発見した後の「セキュリティパッチの適用計画・お見積りの作成」から、実際の「対処作業(パッチ適用など)」、そして「完了報告」まで、インフォネットの専門エンジニアが一貫して代行いたします。情報システム担当者様の負担を最小限に抑えられます。
まずは現状のサーバー環境を
無料でご相談ください
「うちの場合はどうなの?」という疑問だけでも大丈夫です。
お問い合わせから最短翌営業日にご回答します。
しつこい営業は一切しません。費用の見積もりだけでもお気軽にどうぞ。